Dacă ai un site PHP, un FortiGate sau o consolă UniFi, actualizarea de săptămâna aceasta nu mai poate aștepta fereastra de mentenanță de luna viitoare: PHP 8.5.12, 8.4.27, 8.3.36 și 8.2.35 (21 octombrie), FortiOS 7.6.8, 7.4.13 și 7.2.14 (22 octombrie) și ultima versiune de UniFi OS din buletinele Ubiquiti se instalează acum, cu backup înainte și o verificare după.
Mai jos ai, pentru fiecare produs, ce versiune instalezi, cum afli ce rulează azi, ce închizi până termini și cum verifici că ai terminat.
Ce s-a întâmplat săptămâna aceasta?
Trei producători au scos actualizări critice în trei zile, iar două dintre ele au același motiv declarat.
Miercuri, 21 octombrie — PHP. Echipa PHP a corectat două vulnerabilități, CVE-2026-109618 și CVE-2026-109619, ambele cu scor CVSS 4.0 de 9,2. Amândouă permit executarea de cod pe server dintr-o cerere HTTP, fără cont și fără parolă. Prima apare când PHP rămâne fără memorie în mijlocul citirii unei cereri (de exemplu la încărcarea unui fișier dintr-un formular). A doua lasă în memorie o stare care trebuia ștearsă, iar cererea următoare, preluată de același proces, o folosește.
Sunt afectate toate instalările care servesc pagini web: PHP-FPM, Apache cu mod_php, php-cgi, FrankenPHP și LiteSpeed. Codul vulnerabil există din PHP 5.4, adică de peste un deceniu. WordPress, Drupal, Joomla și Magento rulează pe PHP, iar cercetătorii care au găsit problema spun că au confirmat executarea de cod fără autentificare pe versiuni ale acestor aplicații (Tenable).
Detaliul care schimbă calculul: Amazon a înregistrat o primă tentativă de exploatare pe 17 octombrie, cu patru zile înainte de publicarea corecturii, și recomandă ca investigațiile să pornească de la acea dată, nu de la data anunțului. Pe 20 octombrie identificatorii vulnerabilităților au ajuns pe rețelele sociale, iar PHP și-a mutat lansarea cu o zi mai devreme. Agenția americană de securitate cibernetică a cerut actualizarea imediată.
Joi, 22 octombrie — Fortinet. Fortinet a lansat actualizări pentru FortiOS, FortiManager și FortiAnalyzer, cu „corecturi critice și de severitate ridicată”, fără să spună ce corectează. Anunțul oficial amână detaliile până la 10 noiembrie. Motivul e simplu: o descriere publicată azi le-ar da atacatorilor harta exactă a ce trebuie atacat la cine n-a actualizat. Fortinet nu raportează, deocamdată, exploatări.
În tot anul — Ubiquiti. Buletinele de securitate UniFi vin la câteva săptămâni: 064 în mai, 066 în iulie (25 de vulnerabilități), 067 pe 26 august (22 de vulnerabilități, trei cu scor maxim 10), 069 pe 22 septembrie, 070 pe 13 octombrie. Trei vulnerabilități din buletinul 064 au fost trecute în iunie pe lista oficială americană a celor exploatate efectiv.
De ce nu mai merge „aplicăm la mentenanța de luna viitoare”?
Pentru că intervalul dintre corectură și atac s-a scurtat de la săptămâni la zile.
Fortinet o spune direct: vulnerabilitățile din actualizarea de joi au fost găsite prin programul său de testare cu modele AI de ultimă generație, iar directorul de securitate, Carl Windsor, mulțumește în anunț celor de la Anthropic, OpenAI și Google. La PHP, cercetătorii de la Calif și Wiz, creditați pentru descoperire, au declarat că au folosit modele AI.
Aceeași unealtă lucrează și de partea cealaltă. Fortinet scrie că AI-ul îi poate ajuta pe atacatori să construiască exploituri funcționale „în ore sau zile, nu în săptămâni”, inclusiv comparând versiunea veche cu cea nouă ca să vadă exact ce s-a reparat. La PHP, prima tentativă a venit înaintea corecturii.
Concluzia practică: o actualizare critică se instalează în 24–72 de ore pentru ce e expus pe internet. Ce nu poți actualiza imediat, închizi.
PHP: ce versiune instalezi și cum verifici?
| Ramura pe care ești | Versiunea corectată | Observație |
|---|---|---|
| 8.5 | 8.5.12 | suport activ |
| 8.4 | 8.4.27 | suport activ |
| 8.3 | 8.3.36 | doar corecturi de securitate |
| 8.2 | 8.2.35 | ultima ramură care primește actualizări până la 31 decembrie 2026 |
| 8.1, 8.0, 7.4 | fără versiune oficială | doar corecturi minime în cod sursă sau pachete de la distribuție |
| 7.3 și mai vechi | fără corectură | singura soluție e trecerea pe o ramură suportată |
Sursa tabelului: anunțul PHP din 21 octombrie și FAQ-ul watchTowr.
Pasul 1 — afli ce versiune servește site-ul, nu ce versiune e în terminal. Pe același server pot exista mai multe versiuni de PHP, iar cea din linia de comandă nu e neapărat cea care răspunde la vizitatori.
- În WordPress: Unelte → Sănătatea site-ului → Informații → Server, rândul „Versiune PHP”.
- Pe găzduire cu cPanel: MultiPHP Manager sau Select PHP Version arată versiunea fiecărui domeniu.
- Pe un server propriu:
php -v php-fpm8.3 -v apache2ctl -M | grep phpPasul 2 — actualizezi.
- Pe găzduire partajată nu actualizezi tu. Furnizorul de găzduire actualizează PHP-ul. Îi scrii azi, cu întrebarea exactă: „Pachetele PHP de pe serverul meu conțin corecturile pentru CVE-2026-109618 și CVE-2026-109619?” Dacă răspunsul nu e un „da” cu dată, treci site-ul pe o ramură corectată din panou, dacă e disponibilă.
Cum arată un răspuns bun: pe 22 octombrie, a doua zi după corectură, firma la care îmi găzduiesc site-urile, cyber_Folks, a afișat în contul de client anunțul de mai jos. Spune ce vulnerabilități acoperă și că serverele au fost actualizate.
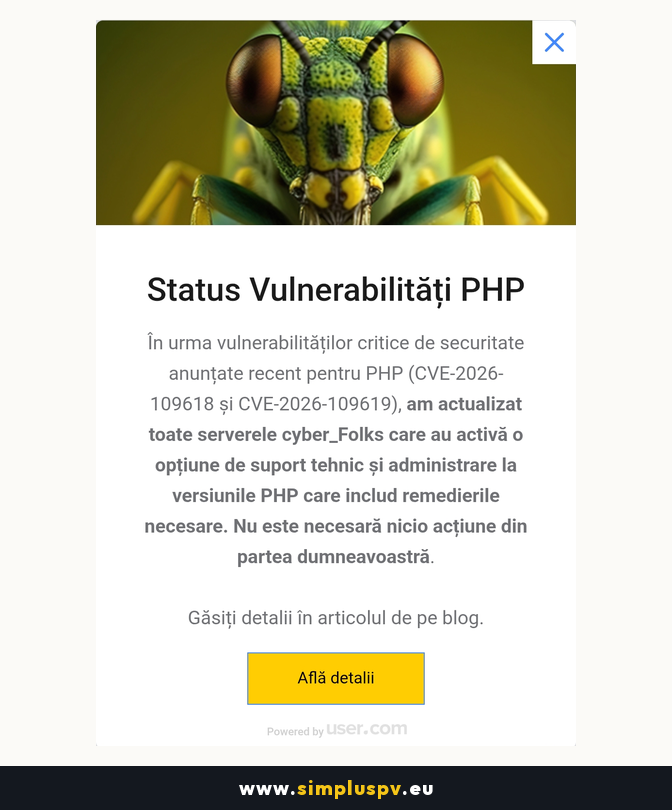
Citește însă condiția din anunț: actualizarea automată privește serverele care au activă o opțiune de suport tehnic și administrare. Dacă ai un server virtual sau dedicat fără acea opțiune, „nu este necesară nicio acțiune” nu e despre tine, iar actualizarea rămâne în sarcina ta. Același lucru e valabil la orice furnizor: un anunț general nu înseamnă că serverul tău a fost acoperit. După anunț, verifici versiunea în WordPress (pasul 1).
- Pe un server Debian sau Ubuntu:
sudo apt update apt list --upgradable | grep php sudo apt install --only-upgrade 'php8.3*' sudo systemctl restart php8.3-fpm(înlocuiești 8.3 cu ramura ta). Pe AlmaLinux sau Rocky: sudo dnf upgrade 'php*', apoi repornești serviciul.
Atenție la un lucru care induce în eroare: distribuțiile Linux corectează de obicei pachetul fără să-i schimbe numărul mare. php -v poate arăta în continuare „8.3.6″ pe un sistem corectat. Pe Debian și Ubuntu verifici în notificarea de securitate a distribuției dacă versiunea pachetului tău e cea corectată, nu în numărul afișat de PHP.
Pasul 3 — dacă nu poți actualiza azi, reduci riscul. PHP spune clar că nicio setare nu face instalarea sigură, doar actualizarea. Până atunci, în configurația serverului (nu din aplicație, nu din .user.ini):
session.upload_progress.enabled = 0 post_max_size = 32Mapoi repornești toate procesele PHP. Pe PHP 8.5 adaugi fatal_error_backtraces = 0. Dacă site-ul trece prin Cloudflare, regulile de firewall publicate pentru această vulnerabilitate ajută, dar chiar Cloudflare le numește o soluție temporară.
Pasul 4 — verifici. Recitești versiunea din WordPress sau din panou, deschizi site-ul, trimiți un formular și încarci un fișier de test. Apoi te uiți în jurnalele serverului de la 17 octombrie încoace după cereri mari, neobișnuite, către pagini cu formular de încărcare și după fișiere .php noi în folderul de încărcări.
FortiGate, FortiManager și FortiAnalyzer: ce versiune instalezi?
| Ramura | FortiOS (FortiGate) | FortiManager | FortiAnalyzer |
|---|---|---|---|
| 8.0 | 8.0.2 | 8.0.2 | 8.0.2 |
| 7.6 | 7.6.8 | 7.6.8 | 7.6.8 |
| 7.4 | 7.4.13 | 7.4.12 | 7.4.12 |
| 7.2 | 7.2.14 | 7.2.13 | 7.2.13 |
Sursa: tabelul din anunțul Fortinet. Ramurile 7.0 și 6.4 nu apar în tabel. Dacă ești pe una dintre ele, nu aștepta: planifică trecerea pe 7.2 sau mai sus.
Pasul 1 — afli ce rulează. În consola de comandă a echipamentului:
get system statusRândul „Version” îți arată ramura și versiunea. Dacă ai două echipamente în cluster, verifici și starea clusterului:
get system ha statusPasul 2 — backup înainte de orice. Din interfață: meniul contului de administrator (dreapta sus) → Configuration → Backup. Păstrezi fișierul în afara echipamentului.
Pasul 3 — drumul de actualizare. FortiOS nu se sare întotdeauna direct de la o versiune la ultima. Introduci versiunea actuală și modelul în instrumentul oficial de cale de actualizare și urmezi pașii intermediari pe care îi indică. Actualizarea repornește echipamentul: anunți oamenii că internetul se oprește câteva minute.
Pasul 4 — ce închizi până termini. Fortinet recomandă, ca măsuri temporare:
- interfața de administrare (HTTPS, SSH) nu se mai deschide de pe internet. Pe interfața WAN scoți accesul de administrare:
config system interface edit wan1 set allowaccess ping next end- dacă ai nevoie de administrare de la distanță, o permiți doar de pe adrese cunoscute:
config system admin edit admin set trusthost1 203.0.113.10 255.255.255.255 next end(adresa e un exemplu; pui adresa ta fixă). Înainte de a scoate accesul, verifici că ai altă cale de intrare, altfel te încui pe dinafară.
- FortiManager nu trebuie să fie accesibil de pe internet, niciodată.
- autentificare în doi pași pe toate conturile de administrator.
Pasul 5 — verifici. Rulezi din nou get system status și compari cu tabelul. Testezi o conexiune VPN, navigarea și o regulă de firewall importantă. Apoi citești jurnalele de administrare din ultimele zile, după autentificări sau modificări de configurație pe care nu le-ai făcut tu.
UniFi: ce versiune instalezi?
La UniFi nu există o singură versiune „bună”, pentru că buletinele se succed. Regula: ultima versiune stabilă pentru consola ta, verificată față de cel mai recent buletin de securitate. Ca reper, buletinul 067 din 26 august cere cel puțin UniFi OS 5.1.31 pe console și UniFi Network 10.5.67; buletinele de după pot ridica pragul.
Pasul 1 — afli ce rulează. În consola UniFi: Settings → Control Plane → Updates arată versiunea UniFi OS și a fiecărei aplicații (Network, Protect, Access, Talk). Compari cu lista de buletine de securitate Ubiquiti.
Pasul 2 — backup. Settings → System → Backups, descarci un backup pe calculatorul tău.
Pasul 3 — actualizezi din același ecran, întâi UniFi OS, apoi aplicațiile. Dacă ai actualizările automate oprite din motive de stabilitate, le pornești măcar pentru actualizările de securitate.
Pasul 4 — ce închizi până termini. Accesul de administrare de pe internet. Dacă nu folosești administrarea de la distanță, o oprești. SSH-ul pe consolă rămâne oprit dacă nu ai nevoie de el.
Pasul 5 — verifici. Recitești versiunile, verifici că toate punctele de acces și switch-urile au revenit online, că rețeaua de oaspeți funcționează și că înregistrările camerelor (dacă ai Protect) continuă.
Cum știi că ai terminat?
Ai terminat când poți bifa, pentru fiecare echipament și fiecare site:
- versiunea instalată e cel puțin cea din tabel sau din ultimul buletin;
- există un backup din ziua actualizării, păstrat în afara echipamentului;
- interfața de administrare nu e accesibilă de pe internet sau e accesibilă doar de pe adrese cunoscute;
- ai testat funcțiile de care depinde firma (site, formular, VPN, internet, camere);
- ai citit jurnalele din ultimele zile și n-ai găsit autentificări sau fișiere pe care nu le recunoști;
- ai scris într-un loc anume cine a făcut actualizarea, când și la ce versiune.
Ultimul punct pare birocrație. Pe 10 noiembrie, când Fortinet publică detaliile, singura întrebare pe care o vei avea este „suntem pe versiunea corectată?”. Răspunsul trebuie să existe deja, scris.
Ce NU face acest articol?
- Nu înlocuiește notificarea producătorului. Versiunile din tabele sunt cele publicate până pe 23 octombrie 2026. Pe 10 noiembrie Fortinet publică detaliile, iar Ubiquiti poate publica oricând un buletin nou: verifici sursa oficială înainte să actualizezi.
- Nu garantează că echipamentul nu a fost deja compromis. Actualizarea închide ușa, nu scoate pe cine a intrat. Dacă găsești în jurnale ceva ce nu recunoști, ai nevoie de o investigație, nu de încă o actualizare.
- Nu acoperă FortiMail și FortiAuthenticator, care au primit corecturi separate în aceeași săptămână.
- Nu e un audit de securitate. E lista de pași pentru trei actualizări concrete, nimic mai mult.
Dacă nu știi sigur ce versiune rulează sau cine ar trebui s-o actualizeze
Sunt inginer, lucrez cu sisteme de 30 de ani și administrez propriile site-uri PHP. Dacă ai un FortiGate, o consolă UniFi sau un site PHP și nu știi ce rulează, scrie-mi. Îți spun în aceeași zi dacă ești afectat, pe baza versiunilor și a tabelelor de mai sus. Dacă vrei, fac actualizarea, cu backup înainte și testul de mai sus după, iar tu primești la final lista bifată.
Întrebări frecvente
Site-ul meu e pe WordPress. Sunt afectat de vulnerabilitatea PHP?
Da, dacă versiunea de PHP care servește site-ul e mai veche decât 8.5.12, 8.4.27, 8.3.36 sau 8.2.35 și nu a fost corectată de distribuție. Vulnerabilitatea e în PHP, nu în WordPress, deci actualizarea WordPress sau a pluginurilor nu o rezolvă. Versiunea o vezi în Unelte → Sănătatea site-ului → Informații → Server.
Sunt pe găzduire partajată. Trebuie să fac ceva?
Trebuie să întrebi. PHP-ul îl actualizează furnizorul de găzduire, dar nu toți o fac în aceeași zi. Scrie-i azi și cere confirmarea explicită că pachetele PHP conțin corecturile pentru CVE-2026-109618 și CVE-2026-109619.
De ce Fortinet nu spune ce a reparat?
Pentru că o descriere publicată la lansare le-ar arăta atacatorilor exact ce să atace la cine n-a actualizat. Detaliile vin pe 10 noiembrie. Până atunci, ce contează e versiunea: dacă ești pe cea din tabel, ești acoperit, indiferent ce scrie în detalii.
Am FortiOS 7.0 sau 6.4. Ce fac?
Ramurile acestea nu apar în tabelul de versiuni corectate din 22 octombrie. Restrângi imediat accesul de administrare și planifici trecerea pe 7.2 sau mai sus, urmând instrumentul oficial de cale de actualizare.
Cât de repede trebuie să actualizez?
Pentru tot ce e expus pe internet: în 24–72 de ore. Fortinet însuși a recomandat ferestre de mentenanță pe 22–23 octombrie pentru sistemele expuse. La PHP, tentativele de exploatare au început înaintea corecturii, deci orice zi de amânare e o zi de expunere.
Ce înseamnă că vulnerabilitățile au fost găsite cu AI?
Că producătorii își verifică acum codul cu modele AI și găsesc mai multe probleme, mai repede. Fortinet o confirmă pentru actualizarea din 22 octombrie, iar cercetătorii care au găsit problemele PHP au declarat că au folosit AI. Același tip de unealtă le permite atacatorilor să transforme o corectură publicată într-un atac funcțional în câteva zile.
Surse
- Anunțul echipei PHP din 21 octombrie 2026
- CISA — Critical Vulnerabilities in PHP Require Immediate Patching
- Tenable — FAQ php2shell, cu cronologia exploatării
- watchTowr — FAQ CVE-2026-109618 și CVE-2026-109619
- CERT-EU — Critical Vulnerabilities in PHP
- Fortinet — Security Hardening Release for Multiple Products
- Fortinet — instrumentul de cale de actualizare
- Ubiquiti — buletinele de securitate UniFi
- Security Affairs — vulnerabilitățile UniFi OS trecute pe lista CISA a celor exploatate